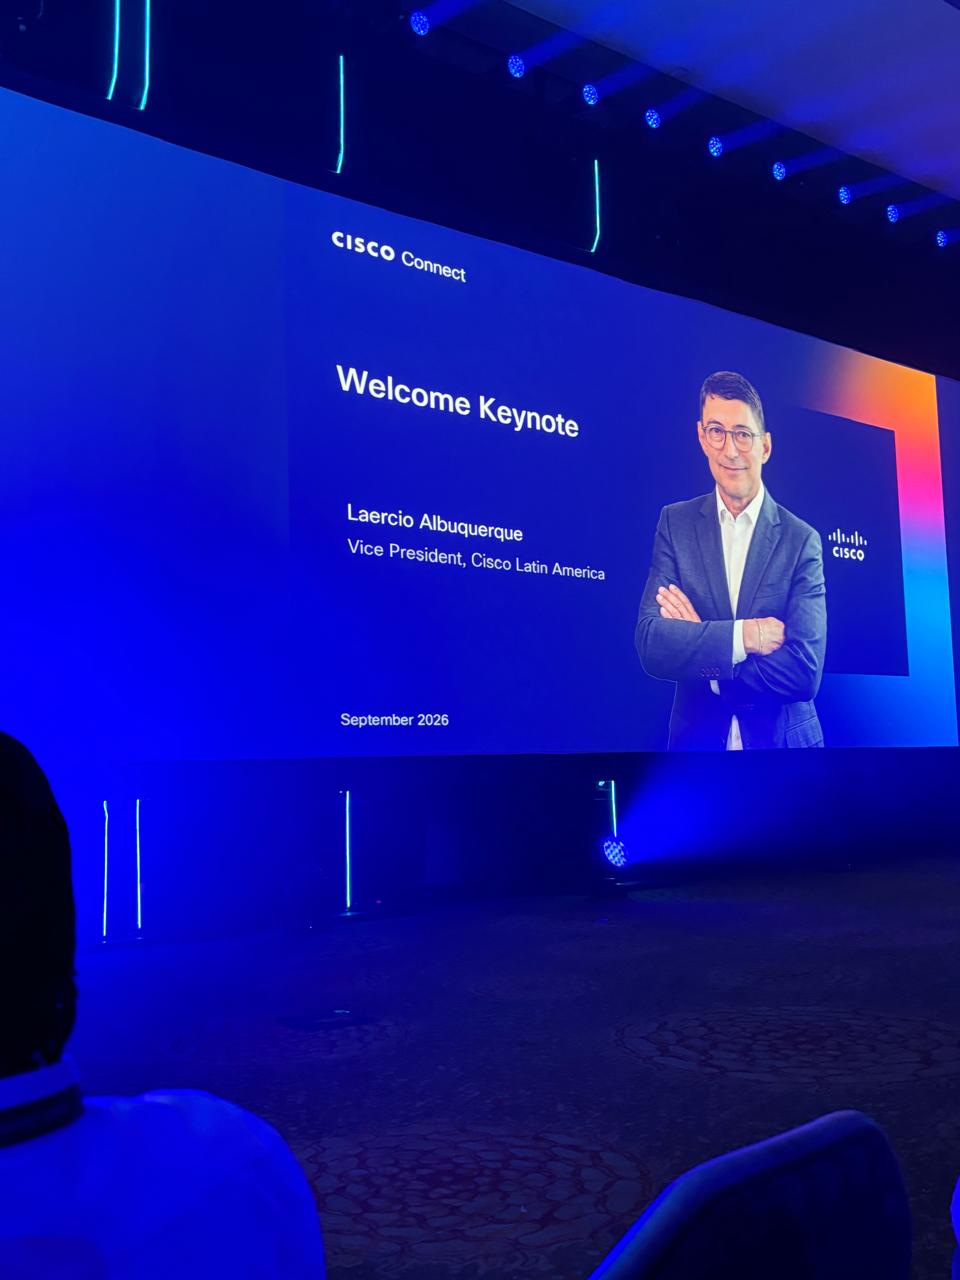
La conversación sobre infraestructura IT corporativa cambió de eje. En Cisco Connect 2026 —realizado en México y completado luego con actividades técnicas y ejecutivas en las oficinas de Cisco en Nueva York—, participamos como Cisco Black Belt Partner junto a referentes de la región. El foco dejó de estar en sumar equipamiento aislado para pasar a un problema mucho más concreto de negocio: cómo lograr que la red, la seguridad y los espacios de trabajo acompañen la operación real sin volverse más complejos de administrar.
Para las áreas de IT, Seguridad y Operaciones de empresas con operación distribuida, el valor de estos espacios no está en las tendencias abstractas, sino en validar qué arquitecturas ya están listas para resolver cuellos de botella cotidianos.
1. De conectar oficinas a entender cómo se usan (Smart Building)
Uno de los ejes más prácticos del encuentro —profundizado también en las sesiones en Nueva York— giró en torno a Smart Building y espacios de trabajo inteligentes. La premisa es directa: muchas organizaciones ya cuentan con infraestructura inalámbrica, cámaras y equipamiento de salas de reuniones, pero esa red funciona solo como transporte y no aporta información operativa.
Integrando telemetría de red, sensores ambientales y dispositivos de colaboración sobre plataformas como Cisco Spaces, la misma infraestructura permite responder preguntas clave para IT, Facilities y Operaciones: qué sectores del edificio tienen ocupación real, qué salas se reservan pero quedan vacías o cómo optimizar climatización y energía según presencia efectiva.
2. Seguridad y Zero Trust en la era de la IA
El segundo gran bloque estuvo marcado por la adopción acelerada de herramientas de inteligencia artificial dentro de las empresas. El desafío ya no es solo proteger el perímetro tradicional, sino gobernar identidades, dispositivos, aplicaciones y flujos de datos cuando los equipos trabajan de forma híbrida y utilizan servicios en la nube o modelos de IA en el día a día.
El enfoque que domina la hoja de ruta combina verificación continua (Zero Trust), control de acceso unificado (Secure Access) y seguridad perimetral integrada, evitando que la adopción tecnológica abra brechas de exposición de información corporativa.
3. Observabilidad extremo a extremo: saber dónde está el problema
“La red está lenta” sigue siendo uno de los reclamos más costosos para cualquier mesa de ayuda o NOC, porque muchas veces el cuello de botella no está en el switch local sino en un enlace ISP, un proveedor cloud o una aplicación SaaS externa.
Las sesiones dedicadas a observabilidad (ThousandEyes y analítica operativa) mostraron cómo correlacionar el estado de la red interna con la experiencia real del usuario fuera del perímetro propio, reduciendo el tiempo de diagnóstico y pasando de una operación reactiva a una gestión preventiva.
4. Probar antes de comprometer la inversión
Cuando un proyecto involucra migraciones críticas, integración entre múltiples sedes o tecnologías nuevas, el mayor freno suele ser el riesgo técnico. En el encuentro también se destacó el rol de los entornos de prueba y validación previa (CPOC — Customer Proof of Concept) para verificar compatibilidad, rendimiento y criterios de aceptación antes del despliegue definitivo.
Cómo bajamos esto a proyectos reales en Argentina
En Shandd trabajamos con un enfoque consultivo: antes de proponer equipamiento, relevamos la arquitectura vigente, los requerimientos de continuidad operativa y las prioridades del negocio. Como Cisco Black Belt Partner, acompañamos tanto renovaciones de switching y wireless corporativo con Cisco Catalyst y Cisco Meraki, como proyectos de seguridad, colaboración y modernización gradual de sedes.
Si estás evaluando renovar tu infraestructura de red este año o querés revisar qué capacidades ya podés aprovechar sobre tu plataforma actual, podés leer también nuestra guía sobre cómo renovar tu red corporativa con Cisco Catalyst o Meraki sin frenar el proyecto o escribirnos directo desde la web.